Como acessar a área Desenvolvedor e usar suas credenciais da API
Antes de configurar a autenticação OAuth: gere o Client ID e o Client Secret seguindo o manual Como gerar credenciais OAuth da API v3 no Painel Nvoip. Depois, volte a este guia para aplicar os escopos e os campos específicos desta integração.
API v3 e autenticação atual
Novas integrações usam https://api.nvoip.com.br/v3. Em integrações servidor a servidor, emita OAuth client_credentials em https://api.nvoip.com.br/auth/oauth2/token e use Authorization: Bearer. Guarde client_id, client_secret e tokens somente no backend; respeite expires_in.
Primeiros passos na v3 · Guia de migração v2 → v3. Napikey, token do usuário e fluxo de senha pertencem à compatibilidade legada.
Conteúdo legado: as instruções de Napikey e User Token abaixo servem para integrações existentes da compatibilidade. Para novas integrações, siga a v3/OAuth acima.
1. Acesse a área Desenvolvedor
No menu lateral do painel, clique em Desenvolvedor. Essa tela reúne as credenciais da conta e atalhos para a documentação técnica da API.
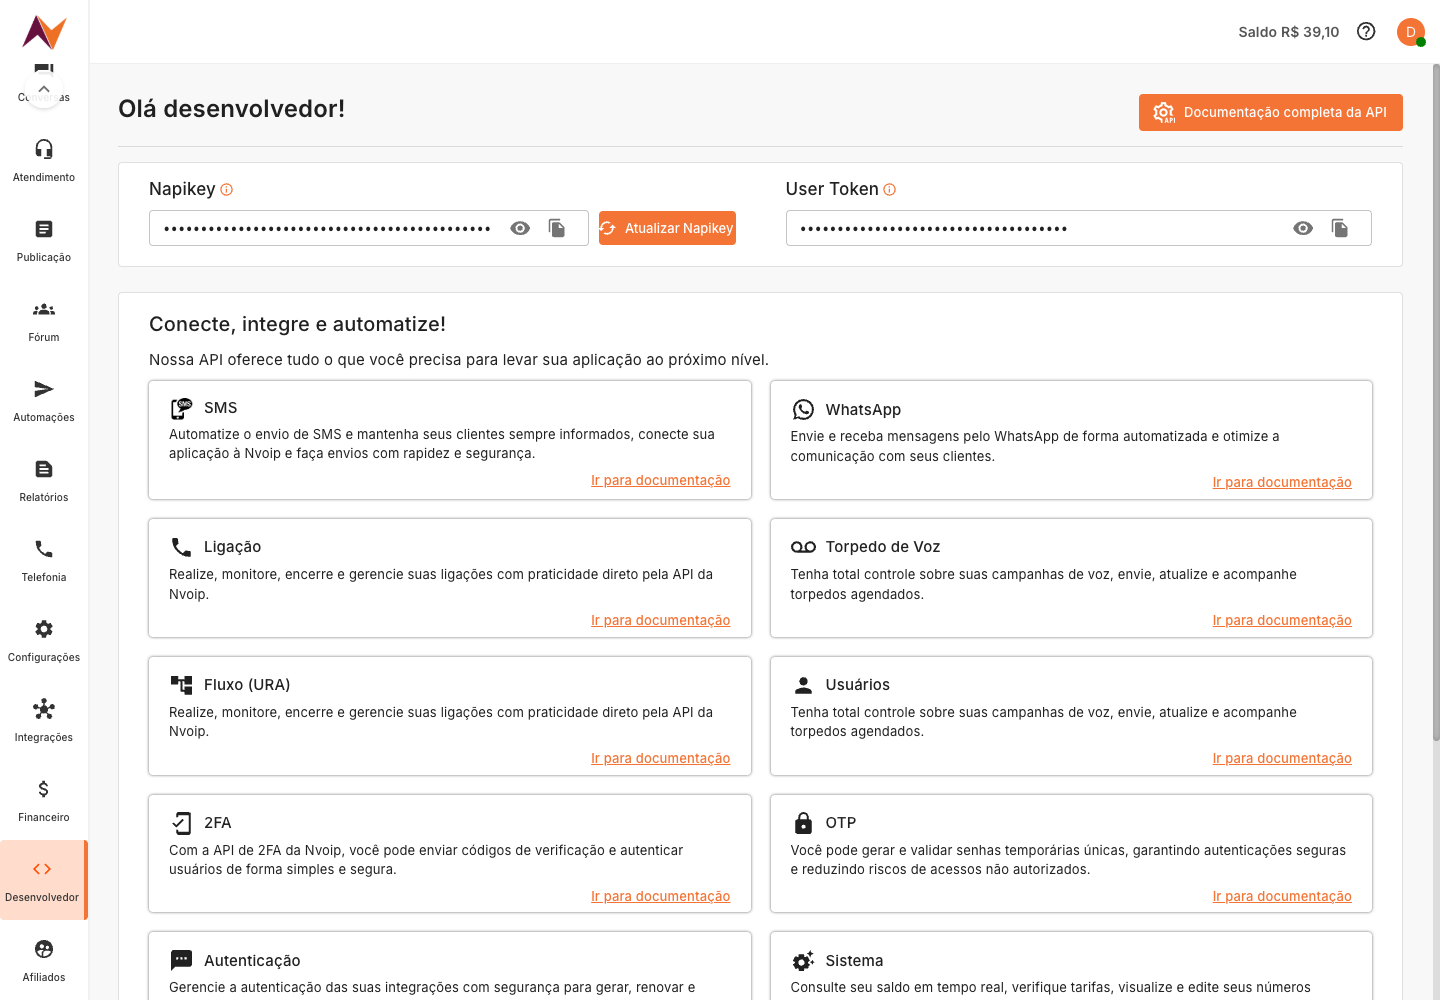
As credenciais aparecem mascaradas por segurança. Use os ícones ao lado de cada campo para visualizar ou copiar.
2. Entenda as credenciais
| Credencial | Para que serve | Cuidado principal |
|---|---|---|
| Napikey | Identifica e autentica a conta em chamadas de API. | Se for atualizada, integrações que usam a chave antiga podem parar até serem ajustadas. |
| User Token | Token usado em autenticações e integrações específicas da conta. | Copie apenas quando for configurar uma integração confiável. |
3. Visualize ou copie os dados
Ao lado de cada credencial, o painel exibe ícones para visualizar e copiar. Use visualizar somente quando estiver em um ambiente seguro, sem compartilhamento de tela ou pessoas não autorizadas próximas.
4. Atualize a Napikey apenas quando necessário
O botão Atualizar Napikey gera uma nova chave. Essa ação é útil quando há suspeita de exposição, troca de fornecedor ou necessidade de revogar uma chave antiga.
Antes de atualizar, confirme quais sistemas usam a chave atual. Depois da troca, atualize a credencial nos sistemas integrados para evitar falhas de envio, consulta ou automação.
5. Use os atalhos da documentação
A tela também mostra atalhos para documentações de recursos como SMS, WhatsApp, Ligação, Torpedo de Voz, Fluxo (URA), Usuários, 2FA, OTP, Autenticação e Sistema.
Pontos de atenção
- Não envie Napikey ou User Token por canais sem segurança.
- Atualize a Napikey quando houver suspeita de exposição da credencial.
- Depois de atualizar a chave, revise automações, CRMs, ERPs, webhooks e integrações conectadas à API.
- Se uma integração parar de funcionar após a troca da chave, confira se ela ainda está usando a credencial antiga.